Si alguien fuera hoy a por tu empresa, ¿hasta dónde llegaría?
Pentesting continuo de Cylum, encadena vulnerabilidades hasta el impacto real: entra, escala y lo demuestra con evidencia. Campañas permanentes desde tu propia red, informe y sesión cada mes, retest incluido.
Un pentest puntual describe un sistema que ya no existe
Tu perímetro cambia cada semana; el informe, una vez al año. Entre medias, cuatro escenas que se repiten en casi todas las empresas que hacen pentesting por obligación.
- El informe del último pentest llegó tres semanas después. El entorno ya había cambiado dos veces.
- Se corrigió lo crítico. El retest se factura aparte, así que nadie lo pidió.
- El escáner devuelve 400 posibles fallos. Nadie tiene tiempo de comprobar cuáles importan.
- El auditor pide evidencia continua de que tus medidas funcionan. Tú tienes una fecha al año.
Del informe anual a la película continua
Casi todos los equipos vienen del pentest tradicional. Esto es exactamente lo que cambia cuando el pentest deja de ser un proyecto y pasa a ser un servicio.
| Pentest tradicional | Pentest continuo | |
|---|---|---|
| Frecuencia | Una o dos veces al año | Continuo, con informe y sesión mensual |
| Alcance | Fijo, definido hace meses | Dinámico |
| Vigencia del resultado | El informe caduca en semanas | Estado actualizado de forma permanente |
| Retest | Se factura aparte, o no se hace | Incluido en el ciclo |
| Memoria entre ejercicios | Cada pentest empieza de cero | Cross-Run Intelligence: arranca donde acabó el anterior |
| Coste por activo | Limitado por la agenda del consultor | La máquina escala, el humano verifica |
| Dependencia | Del nivel del consultor asignado | Metodología de 10 fases, idéntica siempre |
Cada pentest empieza donde acabó el anterior
Sistemas inteligentes que convierten la continuidad en ventaja
- Cross-Run Intelligence
la plataforma recuerda servicios, perfil de WAF, falsos positivos ya descartados y patrones de credenciales de cada objetivo. - Proof Classes
siete niveles de evidencia, de observacional a cadena completa, para que sepas cuánta prueba real respalda cada hallazgo. - Emulación de adversarios
agentes en Windows y Linux, evasión por niveles L0–L4 y técnicas mapeadas a MITRE ATT&CK para medir si tu SOC detecta lo que ocurre.
La profundidad de un equipo de élite, ejecutada cada mes
Automático en la ejecución, experto en la verificación.
8
dominios de ataque: web, Active Directory, host, cloud, API, lógica de negocio, autenticación y post-explotación
850+
hipótesis y cadenas de explotación que conectan web → host → AD → cloud en una sola narrativa de ataque
11
etapas de verificación automática antes de que un pentester senior firme cada hallazgo
Potenciado por ShieldOne
ShieldOne es la tecnología propia de pentesting continuo de Cylum.
Coordina agentes de IA especializados en autenticación, lógica de negocio, APIs e inyección, que comparten entre ellos lo que descubren y encadenan pasos hasta llegar a un impacto real.
Detrás está el equipo ofensivo de Cylum, que revisa cada hallazgo antes de que llegue a ti. Así juntas la velocidad de la máquina con el criterio de un pentester.
Ocho dominios de ataque.
Cada dominio sigue la misma metodología de 10 fases, de reconocimiento a post-explotación. Dos de ellos, lógica de negocio y prompt injection en LLM, exigen razonamiento y no firmas: por eso los cubre ShieldOne.
Web
SQLi, XSS, SSRF, IDOR, abuso de JWT, GraphQL, deserialización y prompt injection en aplicaciones con LLM.
Active Directory
Kerberoast, AS-REP, abuso de ACL, ADCS (ESC1-16), DCSync, Golden y Silver Ticket, ZeroLogon.
Host
Escalada local, sudo y capabilities, escape de contenedor, DLL hijacking, kernel exploits y movimiento lateral.
Cloud
IMDS en AWS, GCP y Azure, buckets públicos, escalada IAM, secretos en CI/CD y Kubernetes, role chaining.
API
BOLA/IDOR, BFLA, mass assignment, aislamiento entre tenants, bypass de rate limit y abuso de webhooks.
Lógica de negocio
Bypass de aprobaciones, saltos de estado, replay de acciones sensibles y acceso cross-tenant: lo que exige razonar.
Autenticación
Replay de sesión, confusión de roles, manipulación de tokens, abuso de reset de contraseña y bypass de MFA.
Post-explotación
Enumeración de roles privilegiados, lectura de ficheros sensibles, alcance lateral y validación de la cadena completa.
Cada mes, algo que puedes llevar al comité y al auditor
ShieldOne se contrata como servicio gestionado de 12 meses, facturado por activo auditado. Cylum despliega, opera y ejecuta las campañas; tú recibes hallazgos verificados, priorizados y con evidencia.
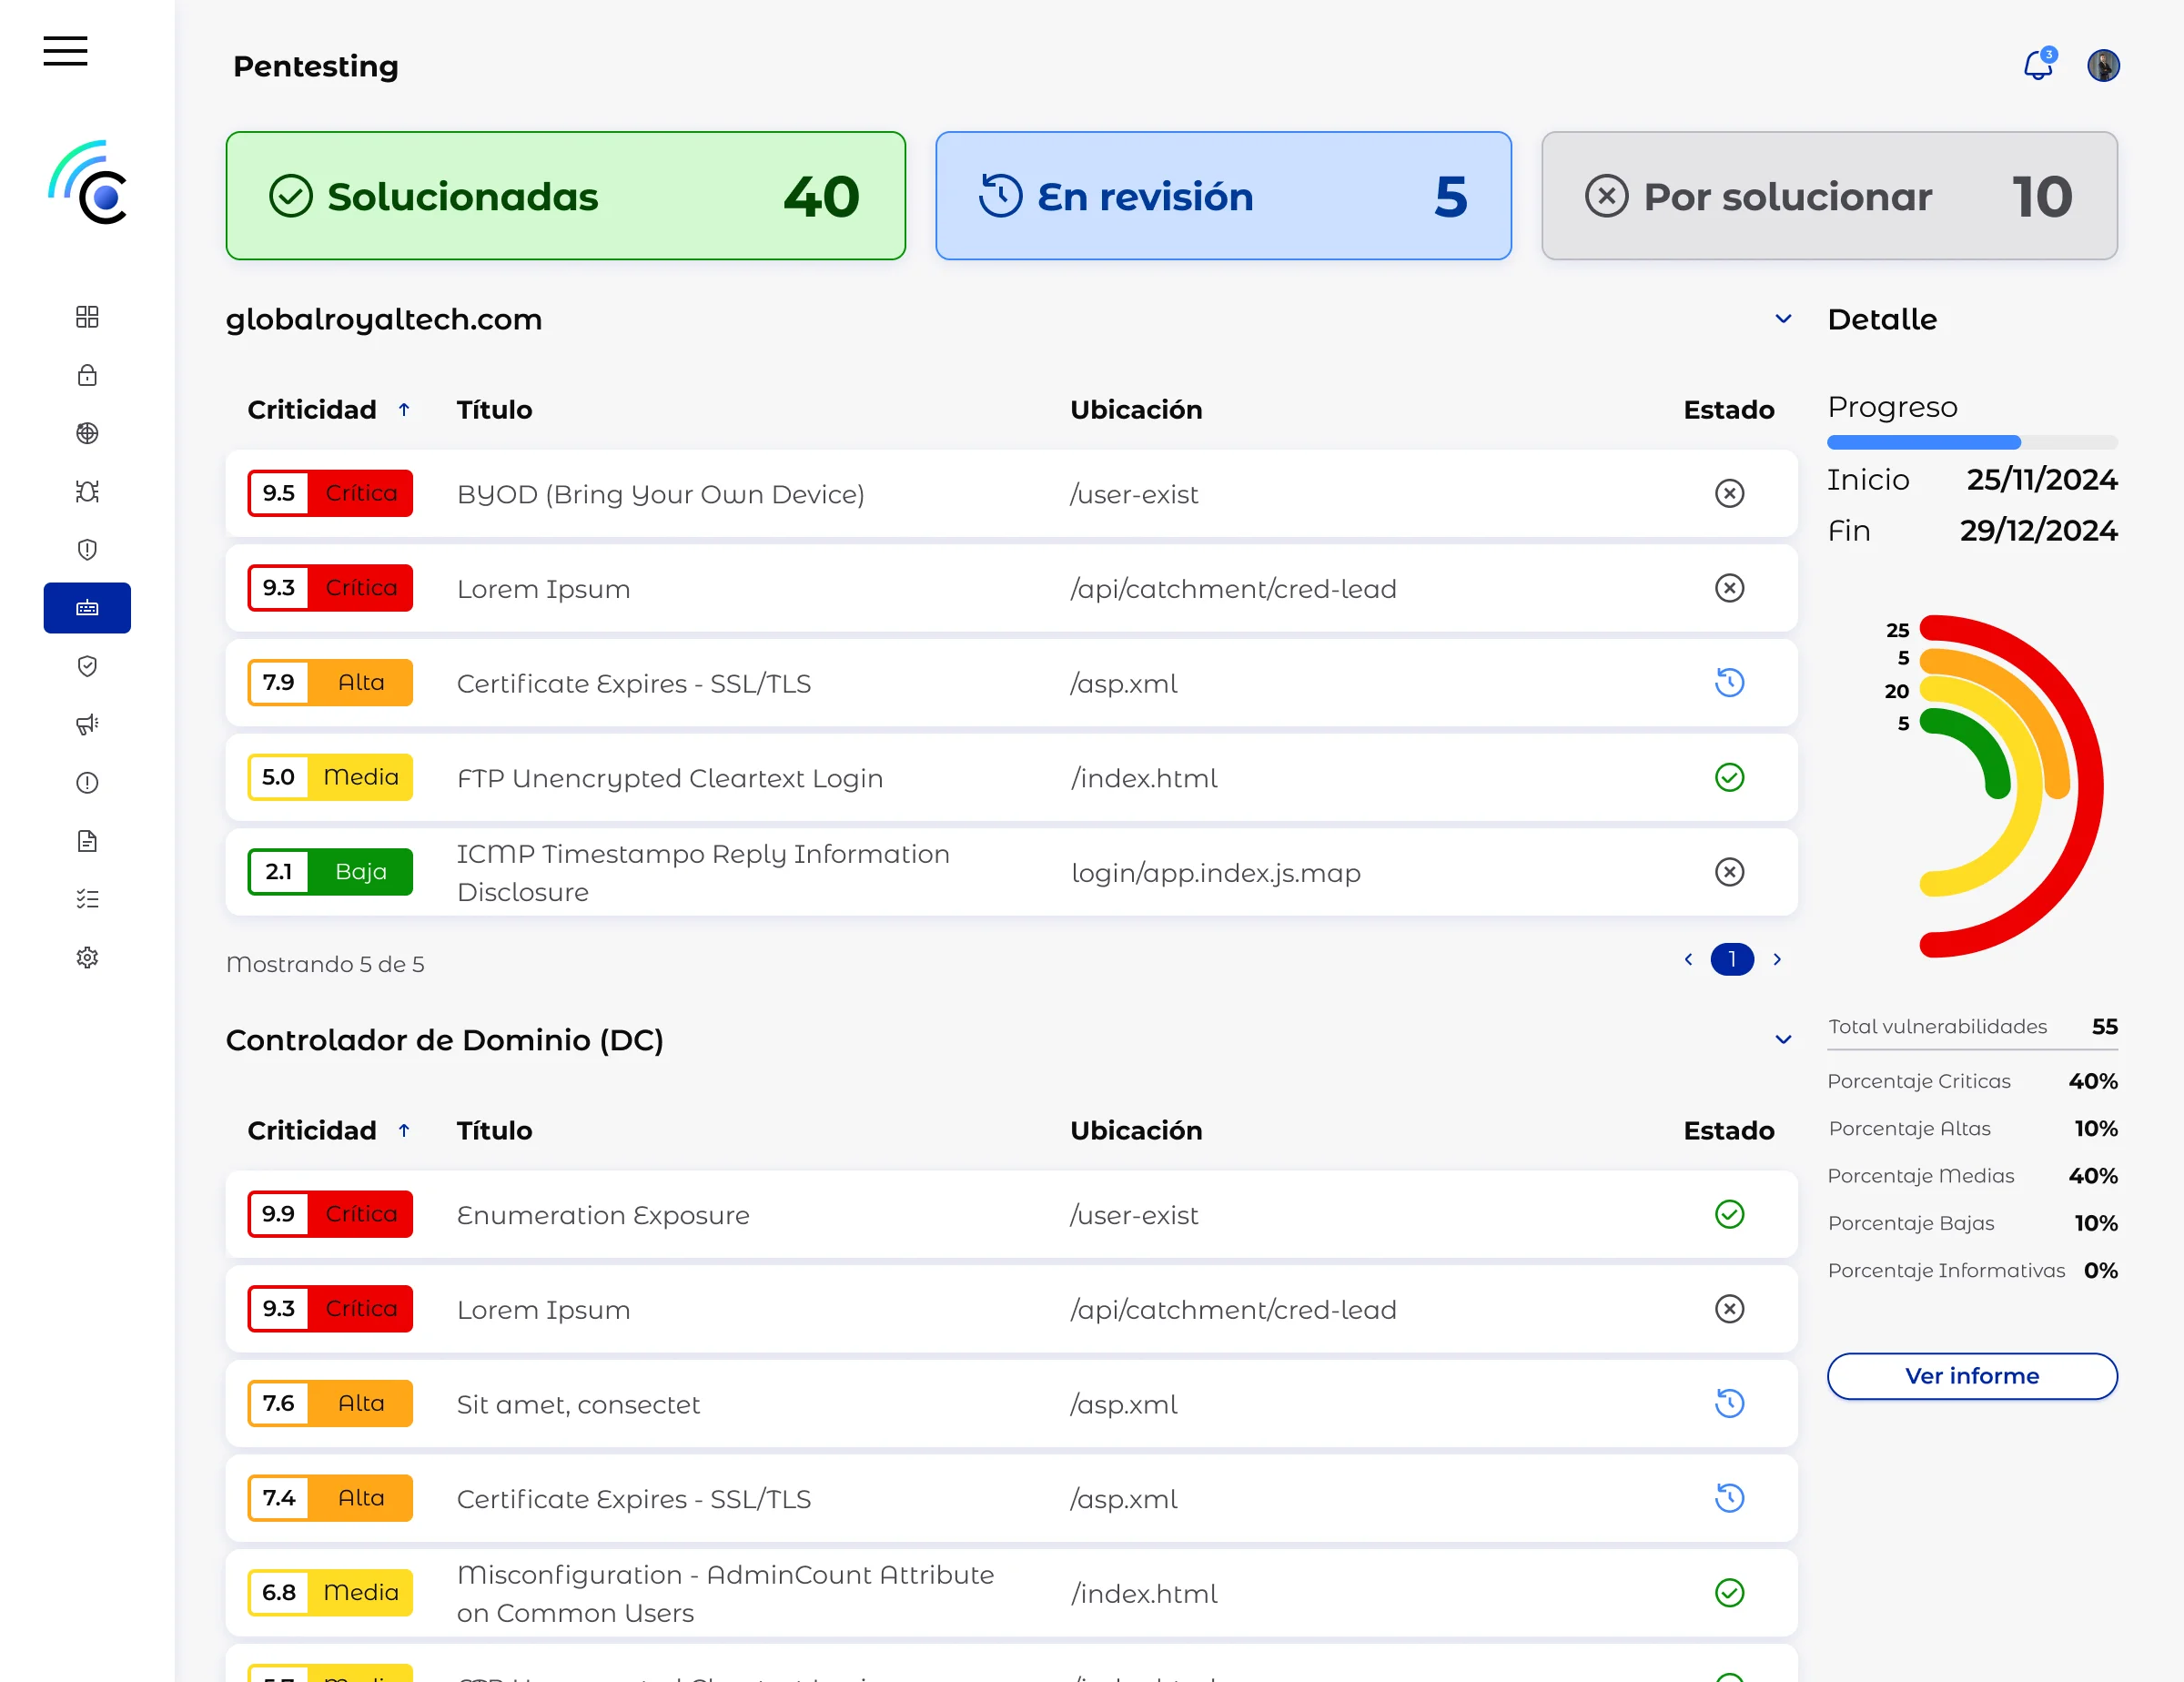
- Informe mensual de pentest: hallazgos verificados, severidad CVSS, evidencia, impacto y plan de remediación
- Presentación mensual de resultados con tu equipo y seguimiento de la remediación
- Dashboard en tiempo real con KPIs, distribución por severidad y progreso de remediación
- Cinco tipos de reporte bajo demanda: ejecutivo, técnico, compliance, remediación y tendencias, en PDF y Excel
Referente en servicios de ciberseguridad para cientos de organizaciones
+10 años
de trayectoria en ciberseguridad
Centro MDR
propio, con vigilancia 24×7
100 % española
participada por Santander
Tecnología propia
el respaldo que hay detrás
Lo que suelen preguntarnos antes de contratar
Por eso hay 11 etapas de verificación automática y, además, un pentester senior de Cylum que valida cada hallazgo antes de que llegue a ti. Recibes hallazgos reales, priorizados y con la evidencia del camino completo.
No solo. ShieldOne lanza las campañas desde un agente desplegado dentro de tu propia red, además de probar tu superficie expuesta a Internet. Así medimos lo que haría un atacante que ya ha entrado: hasta dónde escala, qué credenciales consigue y si tu SOC lo detecta. El alcance, los horarios y los límites se acuerdan antes de empezar.
Sí. El escáner te dice qué podría fallar; el pentest continuo comprueba qué se puede explotar de verdad y hasta dónde llega encadenado. Usamos sus resultados como punto de partida, descartamos los falsos positivos y te devolvemos solo los hallazgos verificados, priorizados y con evidencia.
Empieza con una campaña sobre tus activos críticos
Dinos cuántos activos quieres auditar y qué normativa te aplica. Te proponemos alcance y precio en la primera reunión.
Sin compromiso: te decimos si tu caso encaja antes de proponerte nada.


