
Tecnología impulsando los servicios
Tus herramientas detectan. Nuestra tecnología decide qué hacer con lo que detectan.
Cylum opera sobre cinco niveles. En el tercero viven nueve tecnologías que hemos construido nosotros, para cubrir lo que ninguna licencia del mercado cubre: qué expone tu cadena de proveedores, qué aguanta tu web bajo carga, qué credenciales tuyas circulan ya descifradas.
¿Te suena alguna de estas?
Cuatro situaciones que se repiten en empresas que ya tienen herramientas de seguridad desplegadas. Ninguna se resuelve comprando una licencia más: se resuelven con tecnología que interpreta lo que esas herramientas producen, y con el equipo que la opera todos los días.
- El pentest anual llega tres semanas después, con el entorno ya cambiado dos veces
- Renuevas cinco licencias al año y necesitas a alguien que te diga qué significan juntas
- Un proveedor tuyo sufre una filtración y te enteras por el cliente que te lo pregunta
- Preparas el cuadro de cumplimiento a mano, cruzando cuatro hojas de cálculo y un correo
Cinco niveles. En el tercero nuestros desarrollos.
Debajo están las herramientas de protección que ya conoces y un MDR que las correlaciona en un SIEM con SOAR. Encima, los catorce equipos especializados que operan el servicio y el Cylum Hub, donde tú lo diriges. En medio, nueve desarrollos propios que existen porque el mercado los deja fuera, o los vende sueltos y sin nadie que los interprete.
NIVEL 5
Plataforma central
Cylum Hub
Estado de ciberseguridad · informes y alertas · recomendaciones de mejora · nivel de madurez · análisis de riesgos · Cyberscore
NIVEL 4
Gestión centralizada, equipos especializados
Security Manager
14 equipos especializados
NIVEL 3
Tecnología propia · esta página
Blackguard
Vigila filtraciones, credenciales y la exposición de tus proveedores
ShieldOne
Pentesting continuo y emulación de adversarios
NIVEL 2
MDR
SIEM + SOAR
Correlación y automatización 24×7
Microsoft
NIVEL 1
Herramientas de protección
EDR
Red
DLP
Identidad
Correo
Tecnologías propias, y lo que cada una deja encima de tu mesa
Se activan las que aplican a tu caso. Cada una tiene detrás el equipo especializado que sabe leer lo que produce.
Blackguard
CyLens · Cibervigilancia y análisis de proveedores
Rastrea filtraciones, dominios suplantados, credenciales expuestas y menciones en foros cerrados: las tuyas y las de hasta diez proveedores críticos.
Deja: informe de exposición con activos, dominios y hallazgos priorizados.
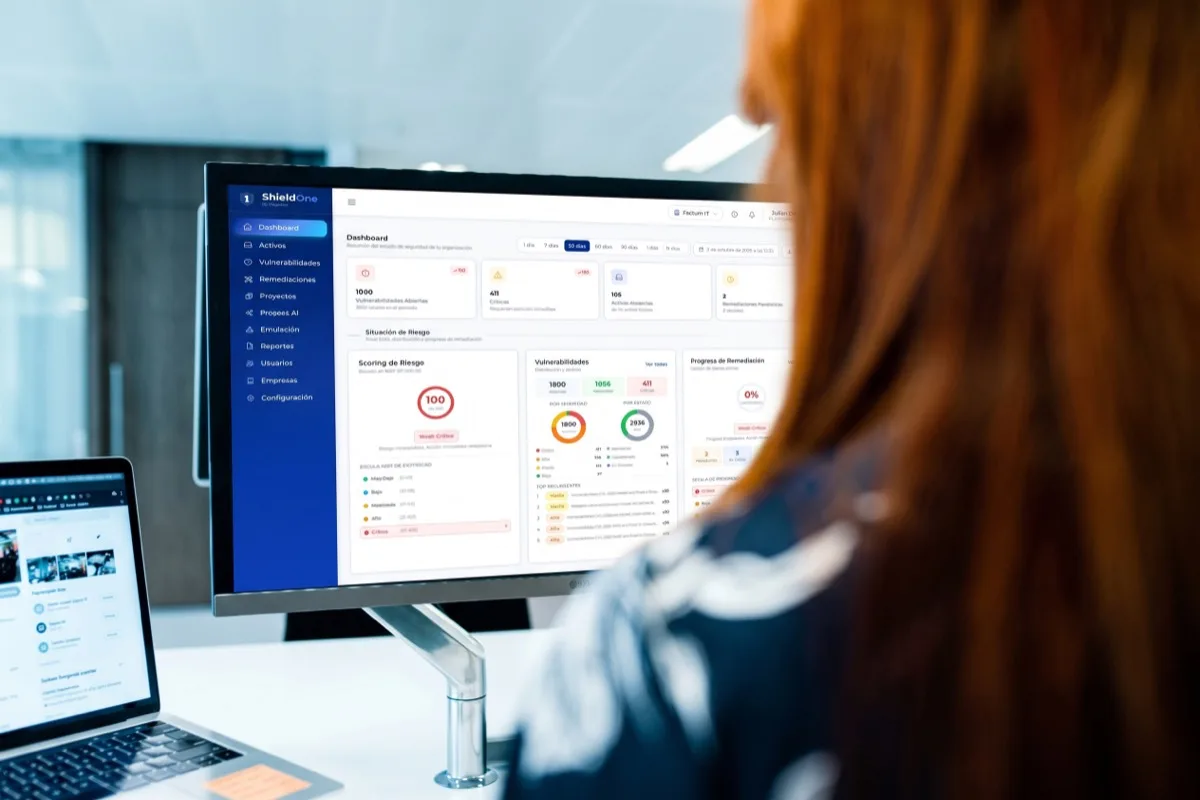
ShieldOne
CyLens · Pentesting continuo y emulación de adversarios
Pruebas de intrusión recurrentes y técnicas reales de adversarios sobre tu entorno, en lugar de una foto anual.
Deja: informe técnico con evidencia, criticidad y retest de cada corrección.
De la señal a la decisión, en cuatro movimientos
01
Se despliega sobre lo que ya tienes. Conectamos tus herramientas actuales al MDR y activamos las tecnologías propias que aplican a tu caso, sin migraciones.
02
Cada tecnología va al equipo que sabe leerla. Blackguard a ciberinteligencia, ShieldOne a seguridad ofensiva, Sapphire a protección cloud. Catorce equipos, cada uno en su especialidad.
03
Tu Security Manager lo traduce a prioridades. Un interlocutor único convierte todo eso en plan de acción, KPIs y lenguaje de comité.
04
Todo aterriza en Cylum Hub. Estado, informes, alertas, nivel de madurez y Cyberscore en un único lugar, disponible cuando lo necesitas.
Entregables con nombre, formato y fecha
Lo que recibes no es un acceso a una consola más: es documentación que puedes llevar a un comité, a una auditoría o al cuestionario de un cliente grande. Cada pieza llega interpretada por el equipo que la produce, con su prioridad y su plazo.
- Informe de superficie de exposición, con activos, dominios y filtraciones localizadas
- Informes de pentesting con evidencia reproducible, criticidad y retest de cada corrección
- Matriz de cumplimiento control a control frente a NIS2, ENS, ISO 27001 y DORA
- Cuadro de mandos de madurez y Cyberscore, en formato de comité de dirección
+130
especialistas en plantilla
24×7
SOC y CSIRT propios
16 años
y más de 100 clientes
Factum · Santander
el respaldo que hay detrás
Lo que suelen preguntarnos los responsables de IT
Se apoya en ellas. El nivel 1 de la arquitectura son precisamente tu EDR, tu firewall, tu correo y tu control de identidades: los conectamos al MDR y añadimos por encima lo que no cubren. Si una herramienta tuya funciona, se queda y pasa a estar gestionada.
¿El pentesting continuo puede generar tráfico y actividad similar a la de un atacante, por lo que puede afectar a los sistemas si no se define bien su alcance. Antes de empezar, acordamos qué activos se pueden probar, en qué horarios y con qué límites. Las pruebas de DDoS requieren especial cuidado: se planifican por separado, con autorización expresa, medidas de control y un plan de parada. No se lanzan pruebas que puedan poner en riesgo la disponibilidad de tus servicios.
No. El servicio complementa a tu equipo de IT: identifica vulnerabilidades, ayuda a priorizar los riesgos y aporta evidencias para corregirlos. Tu equipo conserva el control de los sistemas y decide cómo aplicar los cambios. Trabajamos coordinados para que los hallazgos se traduzcan en mejoras concretas, sin interferir en la operación diaria.
Cuéntanos qué tienes montado y te decimos qué falta
Una conversación de 30 minutos con un especialista. Sales con un mapa de cuáles de las nueve tecnologías aplican a tu caso, en qué orden conviene activarlas y qué deja cada una encima de tu mesa.