Cuánto cuesta un servicio de ciberseguridad gestionado para 300 empleados en España
Resume este artículo con tu IA
Un servicio de ciberseguridad gestionado para 300 empleados cuesta entre 70.000 y 90.000 € al año. Las cinco variables del precio y cómo comparar ofertas.
Para una empresa de unos 300 empleados en España, un servicio de ciberseguridad gestionado completo se mueve de forma orientativa entre 70.000 y 90.000 euros anuales, frente a los cerca de 150.000 que cuesta sostener la misma capacidad con recursos internos. El precio depende sobre todo de cuánta vigilancia contratas, cuántos datos se ingestan y cuánto tiempo se conservan.
«¿Y esto cuánto cuesta?» es la pregunta que más escucho en la primera reunión con un director de IT, y es la correcta. Antes de hablar de tecnología, cualquier empresa de 300 empleados necesita saber si la ciberseguridad gestionada cabe en su presupuesto y cómo comparar con criterio las propuestas que va a recibir.
La buena noticia es que el precio se puede explicar con claridad. Depende de unas pocas variables muy concretas, y cuando las conoces puedes ajustar el alcance a tus prioridades, contratar por fases y defender la inversión ante dirección con cifras comparables.
En este artículo encontrarás la horquilla orientativa para una empresa de este tamaño en España, las cinco variables que mueven el precio, cómo se estructura una propuesta seria por módulos y la lista de puntos que conviene comprobar antes de firmar.
Las cinco variables que mueven el precio
- Alcance de la vigilancia. Horario laboral o 24×7 con guardias reales. Es la variable que más pesa.
- Volumen de ingesta y retención. Los gigabytes diarios que entran en la plataforma y los días que se conservan en caliente.
- Número de activos: puestos, servidores, dominios, entornos cloud y OT.
- Profundidad del diagnóstico: horas de auditoría técnica, dominios analizados, retesting.
- Cumplimiento: horas de consultoría normativa, evaluación de proveedores y simulacros.
Cómo se estructura una propuesta seria
Una propuesta comparable desglosa el precio por módulo, no en una cifra única:
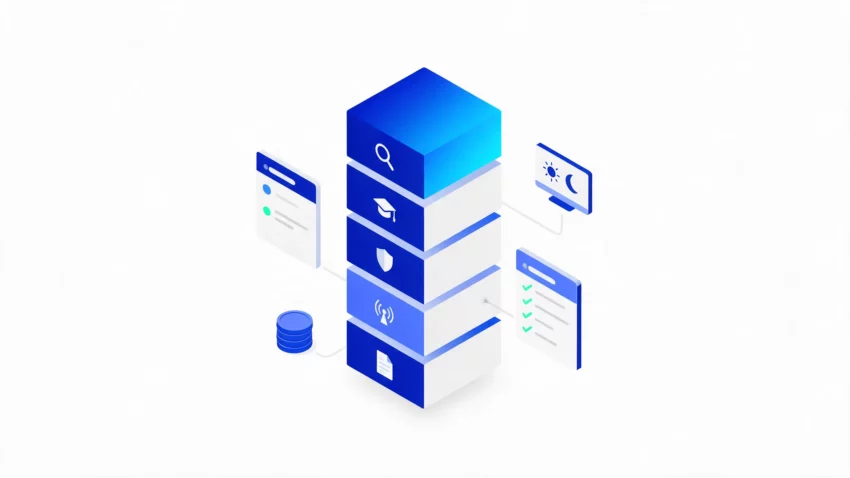
- Evaluación y diagnóstico técnico
- Concienciación y formación
- Protección y prevención (endpoint, correo, red, identidad, nube)
- Monitorización y respuesta 24×7
- Cumplimiento normativo
Ese desglose permite contratar por fases y comparar ofertas de proveedores distintos sobre la misma base.
Lo que debe estar en el precio y conviene comprobar
- SLA por severidad con tiempos de apertura, asignación y atención.
- Límites de alcance explícitos: horas de auditoría, dominios, proveedores vigilados.
- Interlocutor asignado y cadencia de comités.
- Condiciones de facturación y duración.
- Qué ocurre con los datos y las configuraciones al terminar.
Sí. Lo habitual es entrar por diagnóstico o por vigilancia y ampliar después con evidencia de lo que falta.
Casi siempre al alcance: horario cubierto, capacidad de respuesta, días de retención y horas de consultoría normativa. La comparación justa exige igualar alcances antes que precios.